Platinum Sponsor



Associazioni e Istituzioni in area espositiva


28 Ottobre – CENA INAUGURALE
Grand Tour Italia, Bologna – link a Google Maps
ATTENZIONE: per partecipare è necessario acquistare il Premium Ticket! 🎫
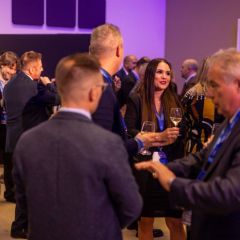
Ogni partecipante avrà l’opportunità di presentarsi in 30 secondi, al fine di lanciare degli elementi che potranno essere carpiti dalle altre persone presenti così da creare nuove e interessanti relazioni professionali.
ATTENZIONE: per partecipare è necessario acquistare il Premium Ticket!
Non c’è nulla di meglio di poter, in modo figurato, mettere sul tavolo le proprie domande, le proprie considerazioni ed esigenze rispetto ai tanti aspetti che caratterizzano il grande settore della Data Protection.
ATTENZIONE: per partecipare è necessario acquistare il Premium Ticket!
A differenza delle precedenti edizioni, la cena sarà a buffet e senza un posto fisso a sedere. Così facendo, potrai triplicare le persone che conoscerai, portandoti a casa una grande quantità di contatti di valore.
Menù
Aperitivo al con calice di bollicine 🥂
a seguire
Cena a buffet 🍷
Antipasti
Bignè con spuma di mortadella
Torte rustiche salate
Crema di zucca con briciole di pane profumato alle erbe
Polpette di bollito con maionese alle erbe
Angolo salumi e formaggi
Primi piatti
Tortelli ripieni di Parmigiano reggiano con prosciutto di Mora cotto nel forno a legna
Lasagne alle verdure d’autunno
Secondo piatto
Bocconcini di guancia brasata con purè di patate
Dessert
Mascarpone con tenerina
Spuma di ricotta alla saba
Bevande
Acqua
Vino bianco e rosso
Caffè della Moka
29 Ottobre – CONFERENZA
Grand Tour Italia, Bologna – link a Google Maps
🎖 Ospiti istituzionali, oltre ai relatori istituzionali già in programma.
– Vice Questore Dott.ssa Cristina Fava, Vice Dirigente del Centro Operativo per la Sicurezza Cibernetica della Polizia Postale dell’Emilia Romagna.
– Vice Questore Aggiunto Dott. Lorenzo Sabatucci, Dirigente del Centro Operativo per la Sicurezza Cibernetica della Polizia Postale delle Marche
– Ten. Col. Aldo Mattei, Comandante della 4^ Sezione del Nucleo Investigativo Carabinieri di Bologna
– Ing. Fabrizio Peresson, Presidente nazionale Confartigianato ICT
– Avv. Arianna Pettazzoni, Consigliere e Membro della Commissione “Anticorruzione, trasparenza, privacy e antiriciclaggio” dell’Ordine degli Avvocati di Bologna
– Avv. Monia Aquili, Consigliere e Membro della Commissione “Anticorruzione, trasparenza, privacy e antiriciclaggio” dell’Ordine degli Avvocati di Bologna

6 Crediti Formativi per gli Avvocati
Per il riconoscimento di 6 CF è necessario partecipare all’intera giornata, firmando in ingresso e in uscita l’apposito Registro. All’uscita sarà possibile ritirare l’attestato di partecipazione valido per l’Ordine degli Avvocati. La partecipazione parziale non comporta il rilascio di crediti, si raccomanda la massima puntualità.

TÜV Examination Institute. 8 Crediti Formativi
I partecipanti riceveranno l’attestato valido ai fini dell’aggiornamento formativo richiesto dallo schema TÜV Italia per “Privacy Officer e Consulente della Privacy” e per l’aggiornamento del profilo DPO ai sensi della norma UNI EN 11740:2024, per 8 crediti formativi.
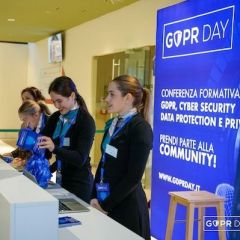
Check-in dei partecipanti alla reception dell’evento. Non stampare il biglietto. Meno carta e meno inchiostro sprecato 🙂 E’ sufficiente mostrare la mail di conferma iscrizione e comunicare il proprio nome e cognome.
SALA MAIN STAGE
Apertura dei lavori della giornata con il benvenuto ai partecipanti, i saluti agli ospiti istituzionali presenti ed una overview su tutte le novità del Club Nazionale Cyberprotection con gli ultimi progetti in corso.
Avv. Elia Barbujani, Avvocato amministrativista, DPO e Lead auditor 27001. Co-Founder Legant Societá tra avvocati, assiste P.A. nell’ambito Smart city e Sanitá.
Stefano Gazzella, DPO, giornalista, Of Counsel di Area Legale s.r.l., content creator su LinkedIn.
Claudia Morelli, Giornalista professionista, divulgatrice di innovazione e nuove tecnologie in ambito giudiziario e legale. Professoressa a.c. presso l’Università Alma Mater Studiorum di Bologna.
Federico Lagni, Direttore del Club Nazionale Cyberprotection, Event Director della Conferenza Nazionale GDPR Day, CEO di Enerev, Presidente di Tesla Club Italy

Ogni organizzazione dichiara di essere conforme, poche sanno dire quanto lo sono.
La domanda che l’intervento pone è metodologica prima che giuridica: esiste un modo per misurare la conformità, invece di limitarsi ad affermarla?
Dalla sovrapposizione tra GDPR, NIS2, AI Act e discipline settoriali nasce un’accountability che si regge su documenti spesso autoreferenziali, in cui il registro dei trattamenti e la DPIA certificano l’esistenza di un adempimento ma non la sua efficacia. Il ricorso ai modelli di maturità — logica già consolidata nella sicurezza delle informazioni e oggi ripresa dalla normazione tecnica europea in materia di intelligenza artificiale — offre una via d’uscita: livelli osservabili, evidenze verificabili, progressione tracciabile nel tempo.
L’intervento illustra come costruire una misurazione di questo tipo, quali indicatori reggono a un’ispezione e quali si rivelano cosmetici, e perché un’autovalutazione onesta valga più di una certificazione compiacente.
Prof. Michele Iaselli, Docente di Diritto digitale presso l’Università degli Studi di Cassino e del Lazio Meridionale, Coordinatore del Comitato Scientifico di Federprivacy e Direttore del Centro Studi Innova Jus.
A dieci anni dal GDPR, la domanda che l’intelligenza artificiale rimette al centro è la più vecchia di tutte: con quale base giuridica si trattano i dati che finiscono dentro un modello, e cosa resta di quei dati una volta che il modello è addestrato. L’intervento parte dall’Opinion 28/2024 dell’EDPB e dai suoi tre nodi. Quando un modello può dirsi davvero anonimo, e perché aver “assorbito” i dati in fase di training non basta a escluderne l’estraibilità. Come regge il legittimo interesse come base del trattamento nello sviluppo e nel rilascio, e quali test di necessità e bilanciamento un titolare deve saper documentare. Che cosa accade al modello quando i dati di partenza sono stati raccolti illecitamente, terreno su cui il Garante italiano si è già pronunciato con la decisione su OpenAI.
Avv. Marco Martorana, Avvocato, Presidente ASSODATA, Professore a contratto in Diritto della Privacy presso Universitas Mercatorum, DPO
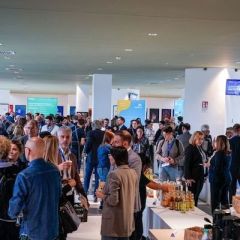
Pausa caffè al fine di agevolare il confronto e le relazioni tra i partecipanti!
👉🏻 E tu, di dove sei e di cosa ti occupi? 🙂 Sfrutta il momento per conoscere altri partecipanti che, ricorda, hanno i tuoi stessi interessi e necessità.


DPO e CISO: due ruoli diversi, due linguaggi solo apparentemente lontani, un obiettivo sempre più comune. Con GDPR e NIS2, Privacy e Cyber Security non possono più procedere su binari separati: devono integrarsi, confrontarsi e collaborare. In questo intervento a due voci, la “strana coppia” della compliance aziendale diventa il punto di osservazione ideale per capire come governance, protezione dei dati, sicurezza e gestione del rischio si intreccino oggi nelle organizzazioni. Un confronto dinamico tra competenze, responsabilità e visioni complementari, per leggere la compliance in modo più concreto, moderno e strategico.
Fabio Zanoli, Membro GDL Cyber Think Tank Assintel, Referente regionale ASSO DPO Emilia Romagna, Prof. a.c. Unicusano.
Enzo Veiluva, Membro GDL Cyber Think Tank Assintel, Referente regionale ASSO DPO Piemonte, Membro Direttivo Clusit.
GDPR, NIS2, Cyber Resilience Act e AI Act non delineano percorsi di conformità separati, ma intervengono sugli stessi processi, tecnologie, fornitori e incidenti, imponendo obblighi tra loro sempre più interdipendenti. L’intervento propone un modello integrato di governance capace di ricondurre valutazione dei rischi, ruoli e responsabilità, gestione delle vulnerabilità, risposta agli incidenti e accountability a un quadro operativo unitario. L’obiettivo è mostrare come superare una compliance frammentata e documentale, trasformando gli adempimenti normativi in strumenti concreti di resilienza organizzativa e digitale per valorizzare il dato.
Avv. Francesco Capparelli, Presidente dell’Istituto Italiano per la Privacy e la Valorizzazione dei Dati, avvocato del Foro di Roma, Certified Ethical Hacker.
Gli strumenti di AI generativa entrano nelle organizzazioni come “strumenti di lavoro”, ma le loro console di amministrazione aprono scenari di monitoraggio che il diritto del lavoro italiano non aveva previsto. Analizzeremo il caso concreto di Claude for Work (Teams/Enterprise) di Anthropic: cosa può vedere il Primary Owner – prompt, cronologie, file, progetti, chat incognito — attraverso i tre meccanismi di accesso (data export, audit log, Compliance API), e quali conseguenze giuridiche ne derivano.
Partendo dalla mappatura tecnica precisa delle funzionalità admin, lo speech costruisce il quadro normativo applicabile: la qualificazione dello strumento come “strumento di controllo a distanza” ex art. 4, St. Lav. (con conseguente obbligo di accordo sindacale o autorizzazione INL), gli obblighi del Provvedimento Garante sugli amministratori di sistema del 2008, la base giuridica del trattamento ex art. 6 GDPR, l’obbligo di DPIA ex art. 35 GDPR e il regime di trasparenza convergente da GDPR, Statuto dei Lavoratori e Decreto Trasparenza (D.Lgs. 104/2022).
Il tema è attuale e trasversale, riguarda: DPO, HR manager, legal counsel e IT manager di qualsiasi organizzazione che abbia già adottato — o stia valutando — piattaforme AI collaborative.
A dieci anni dall’entrata in vigore del GDPR, vedremo come la norma del 2016 si misuri con un caso d’uso che nel 2016 non esisteva, e quali siano i nodi ancora irrisolti che attendono risposta legislativa.
Avv. Marco Tullio Giordano, Data Protection Officer e ISO 27001:2013 Lead Auditor. Partner dello studio legale 42 Law Firm e Co-Founder di LT42 The Legal Tech Company, una delle prime legal tech company italiane.
All’atto dell’adozione del GDPR, numerose tecnologie che oggi incidono in misura rilevante sui diritti e sulle libertà fondamentali degli interessati non avevano ancora trovato diffusione, o non erano ancora state sviluppate. Dalla ricostruzione dei principali provvedimenti adottati dal Garante per la protezione dei dati personali nel primo decennio di vigenza del Regolamento emerge l’estensione degli ambiti nei quali l’Autorità ha esercitato i propri poteri, dalla tutela dei minori alle attività di sorveglianza, dalla sicurezza pubblica ai trattamenti di dati biometrici, dall’intelligenza artificiale alla salvaguardia della dignità della persona, sino alla collaborazione con le altre autorità di controllo.
Nel medesimo periodo il legislatore europeo ha dato vita a un articolato corpus normativo in materia digitale. Ne fanno parte, tra gli altri, il Digital Services Act, il Data Governance Act, il Data Act o l’AI Act. A questi atti si aggiungono le iniziative tuttora in corso di definizione, tra le quali il Digital Omnibus in materia di dati e il Digital Fairness Act. Si tratta di un sistema non privo di sovrapposizioni, nel quale ciascun atto fa tuttavia salve le disposizioni del GDPR o vi opera espresso rinvio. Ne discende che i principi generali sanciti dal Regolamento continuano a costituire il parametro di riferimento per la tutela della persona, anche laddove le discipline di settore non siano ancora intervenute.
Dott. Agostino Ghiglia, Componente del Collegio del Garante per la protezione dei dati personali.
A dieci anni dalla nascita del GDPR, il ruolo del DPO nelle pubbliche amministrazioni italiane si è progressivamente consolidato come presidio strategico di legalità, organizzazione e tutela dei diritti dei cittadini. L’intervento propone uno use case basato sull’esperienza della Regione Autonoma della Sardegna, con l’obiettivo di analizzare l’evoluzione concreta della funzione del DPO e del suo ufficio nel contesto di una grande amministrazione e dei suoi Enti collegati, caratterizzato da elevata complessità organizzativa, pluralità di trattamenti, profondo rapporto con l’utenza e forte esposizione a processi di trasformazione digitale. Attraverso una lettura critica delle attività svolte, saranno evidenziate le principali sfide affrontate, le soluzioni adottate e i problemi ancora aperti. L’intervento offrirà inoltre un confronto sistematico tra il modello di DPO interno e quello esterno nelle PA, mettendone in luce vantaggi e criticità.
Ing. Fabrizio Gianneschi, Dirigente e DPO della Regione Autonoma della Sardegna
Il gruppo di lavoro sul bullismo del Club Nazionale Cyberprotection ha ideato, progettato e creato un opuscolo totalmente dedicato allo strumento dell’Ammonimento del Questore, una misura di prevenzione estremamente efficace ma poco conosciuta e, quindi, poco utilizzata. La realizzazione di questo specifico opuscolo consentirà di diffondere lo strumento ed avere un impatto sociale positivo, contribuendo a cessare le sofferenze patite da tanti ragazzi.
Dott. Filippo Agostino Sordi Arcelli Fontana, Primo Dirigente della Polizia di Stato e Dirigente della Divisione Anticrimine della Questura di Bologna
Dott.ssa Eva Claudia Cosentino, Primo Dirigente della Polizia di Stato e Dirigente del COSC Polizia Postale di Firenze.
Dott. Andrea Rossi, Dirigente Superiore i.q. della Polizia di Stato, membro del gruppo di lavoro sul bullismo del Club Nazionale Cyberprotection e DPO
Avv. Cesare Soprano, Avvocato penalista;
Avv. Laura Valentini, Avvocato Digitale | Maestro della Protezione dei Dati & Data Protection Designer® | Lead Auditor ISO 27001:2022 | Legal Designer
Avv.ta Adriana Augenti, Avvocata Privacy, Legal Tech e AI Ethics – Data Protection Officer & Trainer – CNC Staff;
Avv. Maria Carmela Perla, Avvocato, DPO, Compliance normativa GDPR e D.Lgs. 231/2001, Docente in materia di Data Protection, Sicurezza Digitale e Cultura della Legalità;
Avv. Piera Di Stefano, Privacy Officer, Maestro per la Protezione dei dati personali e Data Protection Designer® – Co-Founder di Avvocato del Web® e Tutela della Reputazione ONline®.
Consuelo Bellotto, Consulente privacy e DPO
Maria Chiara Bellotto, Assistente sociale e business coach in ambito umanistico;
Federico Lagni, Direttore del Club Nazionale Cyberprotection, Event Director della Conferenza nazionale GDPR Day, CEO di Enerev, Presidente di Tesla Club Italy.
Nella PA, la protezione dei dati personali si confronta ogni giorno con obblighi di pubblicità, istanze di accesso, interoperabilità e semplificazione amministrativa. Cercheremo di dare una lettura critica di questo equilibrio, evidenziando i rischi di approcci meramente formalistici o, al contrario, eccessivamente disinvolti. La chiave proposta è un metodo decisionale concreto per capire quando pubblicare, quando oscurare, quando condividere e quando fermarsi.
Avv. Marco Cuniberti, Presidente del Circolo dei Giuristi Telematici, DPO del GEIE – Traforo del Monte Bianco e di altri gruppi imprenditoriali, docente e consulente in materia di Privacy, ICT law e Innovazione legale. Fondatore di Costa Cuniberti Avvocati Associati.
Gli audit GDPR, ISO/IEC 27001 e NIS2 si basano spesso su documenti, interviste e procedure dichiarate, pur indispensabili, non sempre dimostrano che le misure siano realmente applicate ed efficaci. La Digital Forensics consente di integrare l’audit mediante evidenze digitali oggettive, tracciabili e verificabili.
L’intervento introduce il modello dell’auditing forense applicato alla protezione dei dati e alla sicurezza delle informazioni. L’approccio supera la sola verifica formale, accertando l’effettiva attuazione di policy, controlli e misure tecniche. Saranno esaminati casi relativi ad accessi ai dati, account privilegiati, amministratori di sistema e gestione degli incidenti.
Particolare attenzione sarà dedicata all’integrità delle evidenze, alla ripetibilità delle verifiche e alla corretta interpretazione dei risultati. Le risultanze possono supportare management, stakeholder, assicurazioni, autorità di controllo e procedimenti giudiziari. L’auditing forense rafforza così accountability, affidabilità dell’audit e capacità di dimostrare l’effettività delle misure adottate.
Alessandro Fiorenzi, Membro Direttivo ONIF, esperto di Sicurezza Informatica, Digital Forensics e Compliance.
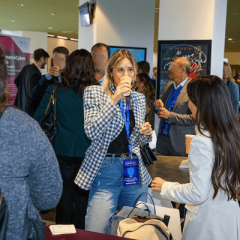
Pausa caffè al fine di agevolare il confronto e le relazioni tra i partecipanti!
👉🏻 E tu, di dove sei e di cosa ti occupi? 🙂 Sfrutta il momento per conoscere altri partecipanti che, ricorda, hanno i tuoi stessi interessi e necessità.
Andrà in scena un dibattito crudo e senza filtri, pensato per spezzare la tecnicità dell’evento con un momento di “infotainment” provocatorio. Il format simula uno scontro televisivo di 20-30 minuti tra una giornalista d’assalto (Piera Di Stefano), ancorata alla teoria normativa, e un Amministratore Delegato (Monica Gobbato), portavoce della dura realtà operativa. L’intervento punta a smascherare l’ipocrisia del sistema: il Titolare del Trattamento non è un “cattivo” disattento, ma un burattino schiacciato tra le rigidità dei DPO, le pretese di cassa imposte dai soci e le pressioni del sistema produttivo. Una riflessione brutale per dimostrare come l’applicazione teorica del GDPR si scontri spesso con la concreta sopravvivenza commerciale dell’azienda.
Avv. Monica Gobbato, Data Protection Officer, Presidente Privacy Academy, Docente Università Ca’ Foscari, membro di supporto lista EDPB Expert.
Avv. Piera Di Stefano, Privacy Officer, Maestro per la Protezione dei dati personali e Data Protection Designer® – Co-Founder di Avvocato del Web® e Tutela della Reputazione ONline®.
La governance deve essere intesa come il luogo in cui norme diverse smettono di sommarsi e iniziano finalmente a dialogare. L’intervento affronta la governance integrata come risposta alla crescente intersezione tra normative su dati, privacy, cybersicurezza, servizi digitali, intelligenza artificiale, responsabilità e trasparenza. L’obiettivo è comprendere se la razionalizzazione normativa possa tradursi in una compliance più sostenibile, senza indebolire accountability, controllo pubblico e garanzie sostanziali.
Avv.ta Adriana Augenti, Avvocata Privacy, Legal Tech e AI Ethics – Data Protection Officer & Trainer.

L’era dell’Intelligenza Artificiale Generativa e del crimine sintetico ha segnato il definitivo tramonto della distinzione tra scena del crimine “fisica” e “digitale”. In questo scenario, l’Ufficio Denunce deve evolversi da mero sportello burocratico a hub di triage forense, diventando il “minuto zero” in cui si decide la sorte del dibattimento. Analizzeremo la metamorfosi della prova digitale: dalla sfida ontologica posta dalle GAN (Generative Adversarial Networks) — dove l’IA combatte contro l’IA alla necessità di superare il mito del “nativo digitale” in favore del Digital First Responder consapevole. Solo integrando capillarmente tecnica, procedura e giurisprudenza sarà possibile preservare quel “genoma informativo” della denuncia che costituisce l’imprescindibile spina dorsale di ogni processo penale moderno.
Pier Luca Toselli, Luogotenente CS della riserva della Guardia di Finanza. Digital Forensic Manager
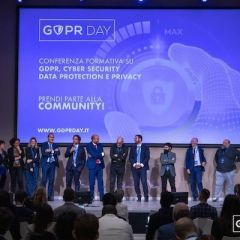
Ruota libera: i microfoni ai partecipanti. Domande, dubbi, casi reali, perplessità: tutto quello che riguarda voi e la Data Protection, con tutto quello che avreste sempre voluto chiedere. Domande aperte agli esperti di GDPR, Privacy, Data Protection e Cyber Security.
Gli Speaker della Conferenza nazionale GDPR Day 2026
Termine dell’evento e saluto ai partecipanti.
Avv. Elia Barbujani, Avvocato amministrativista, DPO e Lead auditor 27001. Co-Founder Legant Societá tra avvocati, assiste P.A. nell’ambito Smart city e Sanitá.
Stefano Gazzella, DPO, giornalista, Of Counsel di Area Legale s.r.l., content creator su LinkedIn.
Claudia Morelli, Giornalista professionista, divulgatrice di innovazione e nuove tecnologie in ambito giudiziario e legale. Professoressa a.c. presso l’Università Alma Mater Studiorum di Bologna.
Federico Lagni, Direttore del Club Nazionale Cyberprotection, Event Director della Conferenza Nazionale GDPR Day, CEO di Enerev, Presidente di Tesla Club Italy
MINI SALETTA (in area espositiva)
Privacy Evo 12 rinnova l’esperienza di gestione della privacy con innovazioni che interessano l’interfaccia, l’utilizzo dell’Intelligenza Artificiale e il percorso dei documenti, dalla produzione alla condivisione con il cliente.
L’intervento illustrerà le novità della versione: la nuova interfaccia Web con procedure guidate ed editor rinnovati, l’evoluzione di GénIA con livelli di elaborazione selezionabili e controlli sull’inserimento dei risultati, il nuovo archivio che distingue versioni, revisioni e generazioni dei documenti. Presenteremo inoltre la gestione della visibilità dei file, la condivisione tramite link, QR code e PIN e l’esportazione dei progetti in formati aperti, consultabili anche senza il programma.
Attraverso esempi d’uso, vedremo che cosa cambia per consulenti e DPO: maggiore controllo sui contenuti proposti dall’IA, documenti più facilmente rintracciabili e nuove modalità per collaborare e consegnare il lavoro al cliente. Una panoramica delle innovazioni di Privacy Evo e del loro valore concreto nell’attività professionale.
Ing. Davide Giuliani, CEO DeltaTech Srl
La sovranità digitale non riguarda soltanto dove risiedono i dati, ma anche il controllo sulle tecnologie che utilizziamo.
Rischio, resilienza, applicazioni e AI privata: l’intervento esplora le dipendenze che accompagnano l’adozione dei servizi digitali.
Dalle infrastrutture alle applicazioni, quali scelte permettono di tutelare continuità operativa e autonomia?
Una riflessione sul valore della trasparenza e della libertà di cambiare fornitore, mantenendo il controllo sui propri dati.
Perché la sovranità digitale è la differenza tra usare un servizio e dipendere da un servizio.
Ing. Francesco Leoncino, CTO di Hosting Solutions

Adottare l’AI significa scegliere non solo una tecnologia, ma anche a chi affidare i propri dati.
Hosting Solutions presenta AI SaaS: data center italiani di proprietà, certificazioni aziendali e gestione della conformità a GDPR e NIS2. Un approccio che mette al centro anche il dialogo diretto con persone raggiungibili telefonicamente.
La piattaforma integra chat AI multiutente, agenti personalizzati e API compatibili con OpenAI e Anthropic.
L’intervento mostrerà un’applicazione, basata sulla stessa infrastruttura, per caricare i propri documenti e interrogarli in linguaggio naturale.
Manuele Gioli, IT Manager di Hosting Solutions
L’intervento propone una riflessione su come i dati personali possano diventare una risorsa operativa del cybercrime, alimentando tecniche di social engineering sempre più sofisticate e, con l’uso dell’intelligenza artificiale, fenomeni di impersonificazione, clonazione vocale, deepfake e costruzione di identità sintetiche. Particolare attenzione sarà dedicata alla manipolazione della vittima, intesa in senso ampio come persona fisica o impresa, e ai principali profili di tutela penale. L’obiettivo è mostrare come l’AI stia modificando non necessariamente le fattispecie di reato, ma le modalità di aggressione, la credibilità dell’inganno e la vulnerabilità di persone e organizzazioni.
Avv. Giorgia Guarneri, Avvocata Penalista, esperta in diritto penale dell’informatica e delle nuove tecnologie | DPO
L’intervento presenta la nuova versione 12 di Privacy Evo e il ruolo di GénIA, l’intelligenza artificiale integrata nel software, nelle attività quotidiane di consulenti privacy e DPO.
Attraverso un caso operativo, vedremo come utilizzare documenti e informazioni aziendali per impostare un progetto, supportare la compilazione dei trattamenti e preparare l’analisi dei rischi. Approfondiremo inoltre GénIA LEX per la ricerca di riferimenti normativi, provvedimenti e giurisprudenza.
Al centro del percorso ci sarà il controllo del professionista: verificare le proposte, selezionare le informazioni pertinenti e confrontarle con la realtà dell’organizzazione. Un’occasione per comprendere come l’IA possa alleggerire le attività preparatorie e lasciare più spazio all’analisi, al confronto con il cliente e alla qualità della consulenza.
Ing. Davide Giuliani, CEO DeltaTech Srl

Se un problema non può essere risolto con un metodo, neppure insistendo, è evidente che serva cambiare metodo. Il Club Nazionale Cyberprotection, con il Gruppo di lavoro sul telemarketing selvaggio, sta studiando e investigando sull’enorme problematica che impatta, oggettivamente, a livello sociale. In questo intervento il gruppo di lavoro andrà ad illustrare gli aspetti e gli argomenti specifici che sono oggetto di azioni precise, al fine di contrastare il fenomeno.
I componenti del gruppo di lavoro sul telemarketing selvaggio del CNC
Gli speaker che incontrerai: