Prof. Francesco Pizzetti, Già Presidente del Garante per la protezione dei dati personali e Professore emerito dell’Università di Torino;
Ass.ra Elena Mazzoni, Assessora della Regione Emilia-Romagna, con delega all’Agenda Digitale, Legalità, Contrasto alle povertà, Economia solidale;
Primo Dirigente Dott.ssa Cristina Fagone, Dirigente del C.O.S.C. Emilia Romagna, Polizia Postale;
Commissario Capo Dott. Fabrizio Cavani, Funzionario Responsabile del II Settore del C.O.S.C. Emilia Romagna, Polizia Postale;
Commissario Capo Dott.ssa Domizia Mazzola, Funzionario Responsabile del I Settore del C.O.S.C. Emilia Romagna, Polizia Postale;
Funzionari del C.O.S.C. Marche della Polizia Postale.
28 Ottobre – CENA DI NETWORKING
Grand Tour Italia, Bologna

ATTENZIONE: per partecipare è necessario acquistare il Premium Ticket!
Ogni partecipante avrà l’opportunità di presentarsi in 30 secondi, al fine di lanciare degli elementi che potranno essere carpiti dalle altre persone presenti così da creare nuove e interessanti relazioni professionali.

ATTENZIONE: per partecipare è necessario acquistare il Premium Ticket!
Non c’è nulla di meglio di poter, in modo figurato, mettere sul tavolo le proprie domande, le proprie considerazioni ed esigenze rispetto ai tanti aspetti che caratterizzano il grande settore della Data Protection.

ATTENZIONE: per partecipare è necessario acquistare il Premium Ticket!
Menù
Entrée di benvenuto:
Bignè con spuma di mortadella
Antipasto:
Battuta al coltello di bianca modenese con tartufo nero d’autunno, scalogno ed olio extra vergine di Romagna
Primo piatto:
Rosette vecchia Bologna e fonduta di Parmigiano Reggiano di montagna
Secondo piatto:
Guancia di vitella brasata al Barbera con purè di patate e verdure in casseruola
Dessert:
Mascarpone artigianale Valsamoggia, crema dolce d’uovo, nocciole tostate e scaglie di cioccolato
Bevande:
Acqua, vino, caffè
29 Ottobre – CONFERENZA
Grand Tour Italia, Bologna
Ordine degli Avvocati di Bologna. 6 Crediti Formativi
Per il riconoscimento di 6 CF è necessario partecipare all’intera giornata, firmando in ingresso e in uscita l’apposito Registro. All’uscita sarà possibile ritirare l’attestato di partecipazione valido per l’Ordine degli Avvocati. La partecipazione parziale non comporta il rilascio di crediti, si raccomanda la massima puntualità.

Check-in dei partecipanti alla reception dell’evento. Non stampare il biglietto. Meno carta e meno inchiostro sprecato 🙂 E’ sufficiente mostrare la mail di conferma iscrizione e comunicare il proprio nome e cognome.

Il riconoscimento facciale e i sistemi di videosorveglianza intelligente si trovano al centro di un inedito conflitto normativo. L’AI Act ne vieta l’uso in molti contesti pubblici, il GDPR ne condiziona l’implementazione a stringenti garanzie e basi giuridiche, mentre la Direttiva NIS2 spinge verso maggiori controlli di sicurezza che spesso richiedono proprio questi sistemi.
Il risultato? Aeroporti, stazioni, centri commerciali e PA si trovano in un labirinto interpretativo dove conformità e sicurezza sembrano incompatibili. L’intervento vuole analizzare i principali punti di cortocircuito normativo: quando un sistema è “vietato” dall’AI Act ma “necessario” per NIS2? Come si concilia il divieto di identificazione biometrica con gli obblighi di sicurezza informatica?
Speaker
Avv.ta Adriana Augenti, Avvocata Privacy, Legal Tech e AI Ethics – Data Protection Officer & Trainer.


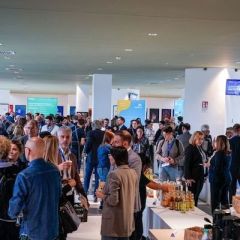
Pausa caffè al fine di agevolare il confronto e le relazioni tra i partecipanti!
👉🏻 E tu, di dove sei e di cosa ti occupi? 🙂 Sfrutta il momento per conoscere altri partecipanti che, ricorda, hanno i tuoi stessi interessi e necessità.


Guidato da esperti come gli Avvocati Monica Gobbato, Fulvio Sarzana ed Elia Barbujani, questo panel si concentra sull’implementazione pratica di procedure per l’uso dell’AI da parte dei dipendenti in una cantina vinicola. Attraverso una rappresentazione scenica, esploreremo come bilanciare l’innovazione tecnologica con la conformità normativa e la tutela dei dati personali.
Il laboratorio offrirà strumenti concreti e best practice per la definizione di policy, la valutazione dei rischi e la sensibilizzazione dei dipendenti. Sarà un’occasione imperdibile per professionisti di privacy, IT, HR e legale per acquisire competenze operative in un contesto innovativo, coinvolgente e divertente immersi nel fascino del mondo del vino.
Un’esperienza unica nata da un’idea di Monica Gobbato e già portato in scena con successo e con contenuti sempre diversi, che unisce l’improvvisazione teatrale alle sfide reali del GDPR, nell’era dell’Intelligenza Artificiale.
Speaker:
Avv. Monica Gobbato, Presidente Privacy Academy, membro di supporto lista EDPB Expert.
Avv. Fulvio Sarzana di Sant’Ippolito
Avv. Elia Barbujani, Avvocato amministrativista, DPO e Lead auditor 27001. Co-Founder Legant Societá tra avvocati, assiste P.A. nell’ambito Smart city e Sanitá.


Menù
Antipasto:
Salumi emiliani (prosciutto di Parma, mortadella Opera, salame di montagna) e tigelle di farina semintegrale
Primo piatto:
Risotto alla zucca con scaglie di Parmigiano Reggiano oltre 36 mesi e aceto balsamico tradizionale
Dessert:
Cubi di tenerina e crema di zabajone
Bevande:
Acqua, vino, caffè


Operare secondo privacy by design in una campagna digital richiede di avere una conoscenza delle “regole del gioco” da seguire per massimizzare l’ampiezza e l’efficacia delle azioni di marketing e, al contempo, ridurre al minimo i rischi collegati alle incertezze di applicazione della normativa in materia di protezione dei dati personali. Condividere già in sede di progettazione questi aspetti consente di valorizzare tanto le strategie quanto gli strumenti secondo il parametro dell’accountability e svolgere così delle scelte consapevoli.
Speaker: Stefano Gazzella, Data Protection Officer, Giornalista.
Pausa caffè al fine di agevolare il confronto e le relazioni tra i partecipanti!
👉🏻 E tu, di dove sei e di cosa ti occupi? 🙂 Sfrutta il momento per conoscere altri partecipanti che, ricorda, hanno i tuoi stessi interessi e necessità.


L’acquisizione delle prove digitali rappresenta una sfida sempre più rilevante nelle attività investigative, dovendosi bilanciare la necessità di raccogliere elementi probatori utili con il rispetto dei principi della privacy e riservatezza delle comunicazioni. Un tema centrale è la distinzione tra la copia forense mezzo – una riproduzione integrale del supporto digitale – e la copia forense fine, limitata alle sole evidenze di indagine, che ha sollevato importanti questioni operative e giuridiche, in parte ancora “aperte”, nonostante i recenti interventi della Corte Suprema di Cassazione. Quali soluzioni? Quali scenari possibili?
Speaker Lgt. Davide D’Agostino, Coordinatore Squadra Reati Informatici presso la Procura della Repubblica di Milano e Luogotenente della Guardia di Finanza
Paolo Dal Checco, Consulente Informatico in ambito di Perizia Informatica Forense e Indagini Digitali per processi Penali, Civili o in ambito stragiudiziale.
Avv. Piera Di Stefano, Privacy Officer e Data Protection Designer® – Co-Founder di Avvocato del Web® e Tutela della Reputazione ONline® – docente formatore AUGE Università.
Avv. Costanza Matteuzzi, esperta di privacy, reati informatici e cyber security.
Giulio Fontana, Privacy Counsel e Digital Forensic Analyst.
I nuovi “Agent LLM” e i Model-Control-Plane stanno riscrivendo la superficie d’attacco: identità digitali, dataset sensibili e supply-chain AI entrano in una zona grigia ancora poco normata. Tre CISO di grandi imprese svelano strategie concrete – dall’hardening dell’Agent Naming System alle tecniche di confidential computation
– per aiutare le aziende medie a restare compliant (GDPR, AI Act) senza frenare l’innovazione.
Speaker: Simone Pezzoli, EMEA Lead – Customer Security Officers in Microsoft
Giuseppe Maria Blasi, Group Deputy CISO in una istituzione bancaria confidenziale
Gerardo Forliano, Chief Information Security Officer (CISO) in Florim Ceramiche SpA

Il ruolo delle società pubbliche ICT, come InnovaPuglia S.p.A., nella gestione dei dati per il Sistema Digitale Regionale è centrale e strategico, operando come braccio operativo della Regione Puglia per l’attuazione politiche digitali regionali e la gestione dei progetti di innovazione dei servizi pubblici.
Per garantire la protezione dei dati personali, InnovaPuglia ha adottato un Modello organizzativo e operativo per il trattamento dei dati, che oltre ad essere conforme al Regolamento (UE) 2016/679 (GDPR) tiene conto del Regolamento (UE) 2024/1689 (IA Act) e della Direttiva NIS 2 2022/2555, oltre ad integrare altri strumenti di governance (231,MOG, SGSI, ecc…)
Dal punto di vista organizzativo, sono state istituite Strutture a staff “Privacy Specialist” per area di competenza, che contribuiscono, grazie all’approfondita conoscenza di dominio, alla gestione distribuita dei compiti del Responsabile della Protezione dei Dati (RPD), previsti dall’art. 39 del GDPR, attuando, nell’ambito della propria area di competenza, le direttive impartite dal RPD stesso.
Speaker Avv. Pasquale Lopriore, Responsabile della Protezione dei dati di InnovaPuglia S.p.A.
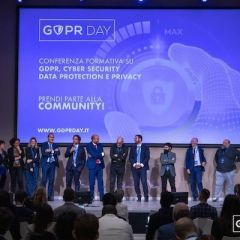
Ruota libera: i microfoni ai partecipanti. Domande, dubbi, casi reali, perplessità: tutto quello che riguarda voi e la Data Protection, con tutto quello che avreste sempre voluto chiedere. Domande aperte agli esperti di GDPR, Privacy, Data Protection e Cyber Security.
🎤 Gli Speaker della Conferenza nazionale GDPR Day 2025
Termine dell’evento e saluto ai partecipanti.
Speaker: Federico Lagni, Direttore del Club Nazionale Cyberprotection, Event Director della Conferenza nazionale GDPR Day, CEO di Enerev, Presidente di Tesla Club Italy e Fondatore di AreaNetworking.it.
Avv. Elia Barbujani, Avvocato amministrativista, DPO e Lead auditor 27001. Co-Founder Legant Societá tra avvocati, assiste P.A. nell’ambito Smart city e Sanitá.
Claudia Morelli, Giornalista professionista, divulgatrice di innovazione e nuove tecnologie in ambito giudiziario e legale. Professoressa a.c. presso l’Università Alma Mater Studiorum di Bologna.
Gli speaker che incontrerai: