

Il corso intende offrire una panoramica della Governance finalizzata a Cyber Security, con accenni alle estensioni di regolamentazioni come CRA, DORA e NIS2.
Il corso inizia con fondamenti di "asset" da proteggere, una panoramica generale della situazione di mercato con particolare attenzione ad UE e Italia. Definisce quindi un perimetro dell'ambito "Cyber Security", delle problematiche e difficoltà legate fino alla gestione di un incidente, sempre con riferimenti normativi menzionati.
Format
Obiettivi formativi
- Identificare un asset digitale
- Identificare i perimetri di intervento
- Identificare le parti coinvolte nella gestione degli incidenti
Destinatari
DPO, Cyber Security Manager, CISO, IT Manager, Privacy Officer, Responsabili Compliance e Risk Manager, Avvocati, Titolari e responsabili d’azienda coinvolti nella sicurezza informatica.
Per acquistare il corso di formazione, compila il seguente comodo modulo – cliccando su “Inizio” – così da creare un account all’interno del CNC. Subito dopo potrai acquistare il corso di formazione.
IL DOCENTE
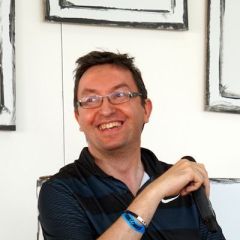
🎤 Sebastian Zdrojewski Cyber Security Advisor.
Cyber Security Advisor con 30 anni di esperienza in ambito IT, specializzato in cybersecurity, data protection e gestione di incidenti informatici. Si occupa anche di progettazione e assessment di architetture IT, governance e processi, formazione su nuove tecnologie. In separata sede si interessa di tutela di copyright e proprietà intellettuale in ambito digitale, nonché tenuta di speech e panel di divulgazione in materia di protezione dati e cybersecurity.